安恒WAF SNMP 模板【通用】
模板ID: 10750 | 模板标识: Template of Snmp WAF
帮助说明
**一,网络策略开通
在安恒 WAF 本地 CLI 中放行 SNMP 端口:
允许监控服务器访问UDP 161
acl number 2000
rule permit source 192.168.5.34 0 # 监控服务器IP
rule deny
应用到管理口
interface GigabitEthernet 0/0
packet-filter 2000 inbound
**二,配置SNMP
1. 登录 CLI
用 SSH/Console 登录 WAF,进入 enable → configure terminal
2. SNMP v2c 配置命令
启用SNMP代理
snmp-agent sys-info version v2c
配置只读团体名,绑定ACL(可选)
snmp-agent community read public acl 2000
配置读写团体名(生产建议注释)
snmp-agent community write private
配置系统信息
snmp-agent sys-info contact admin@example.comsnmp-agent sys-info location IDC-Room-01
启用Trap
snmp-agent trap enable
配置Trap目标服务器
snmp-agent target-host trap address udp-domain 192.168.5.34 udp-port 162 params securityname public v2c
配置允许访问的IP(ACL 2000)
acl number 2000rule permit source 192.168.5.34 0rule deny
保存配置
save
3. SNMP v3 配置命令
启用v3snmp-agent sys-info version v3# 创建v3用户(认证+加密)snmp-agent usm-user v3 waf_user group v3group authentication-mode sha Auth@123 privacy-mode aes128 Priv@123# 配置Trap v3snmp-agent trap enablesnmp-agent target-host trap address udp-domain 192.168.1.100 udp-port 162 params securityname waf_user v3save
三,监控操作
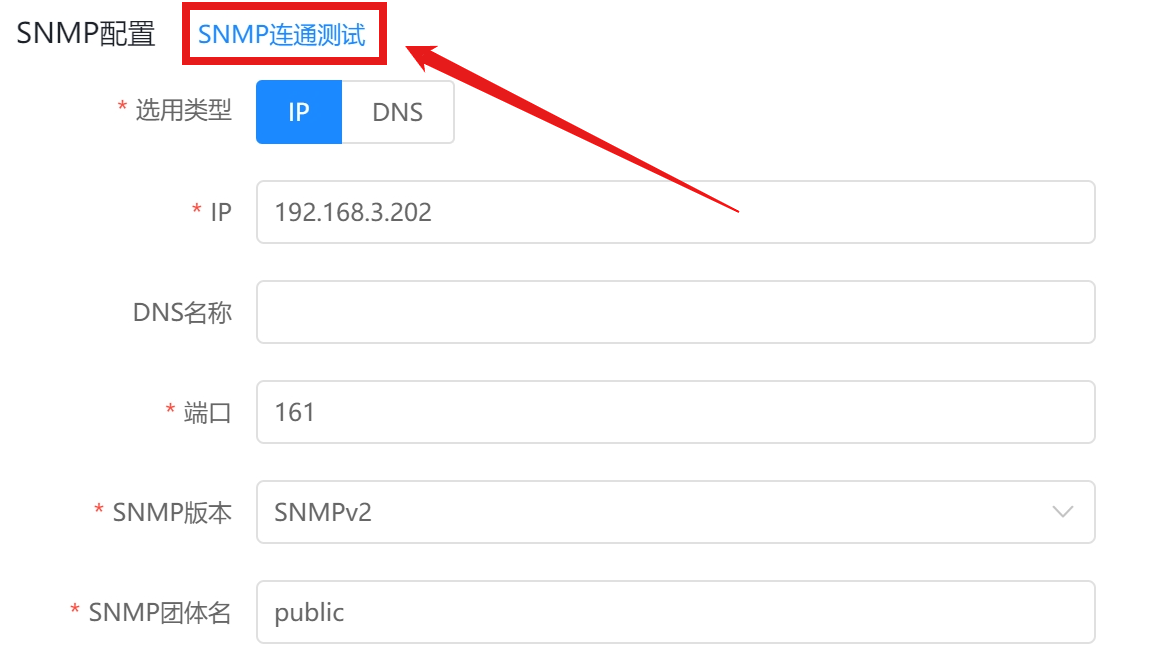
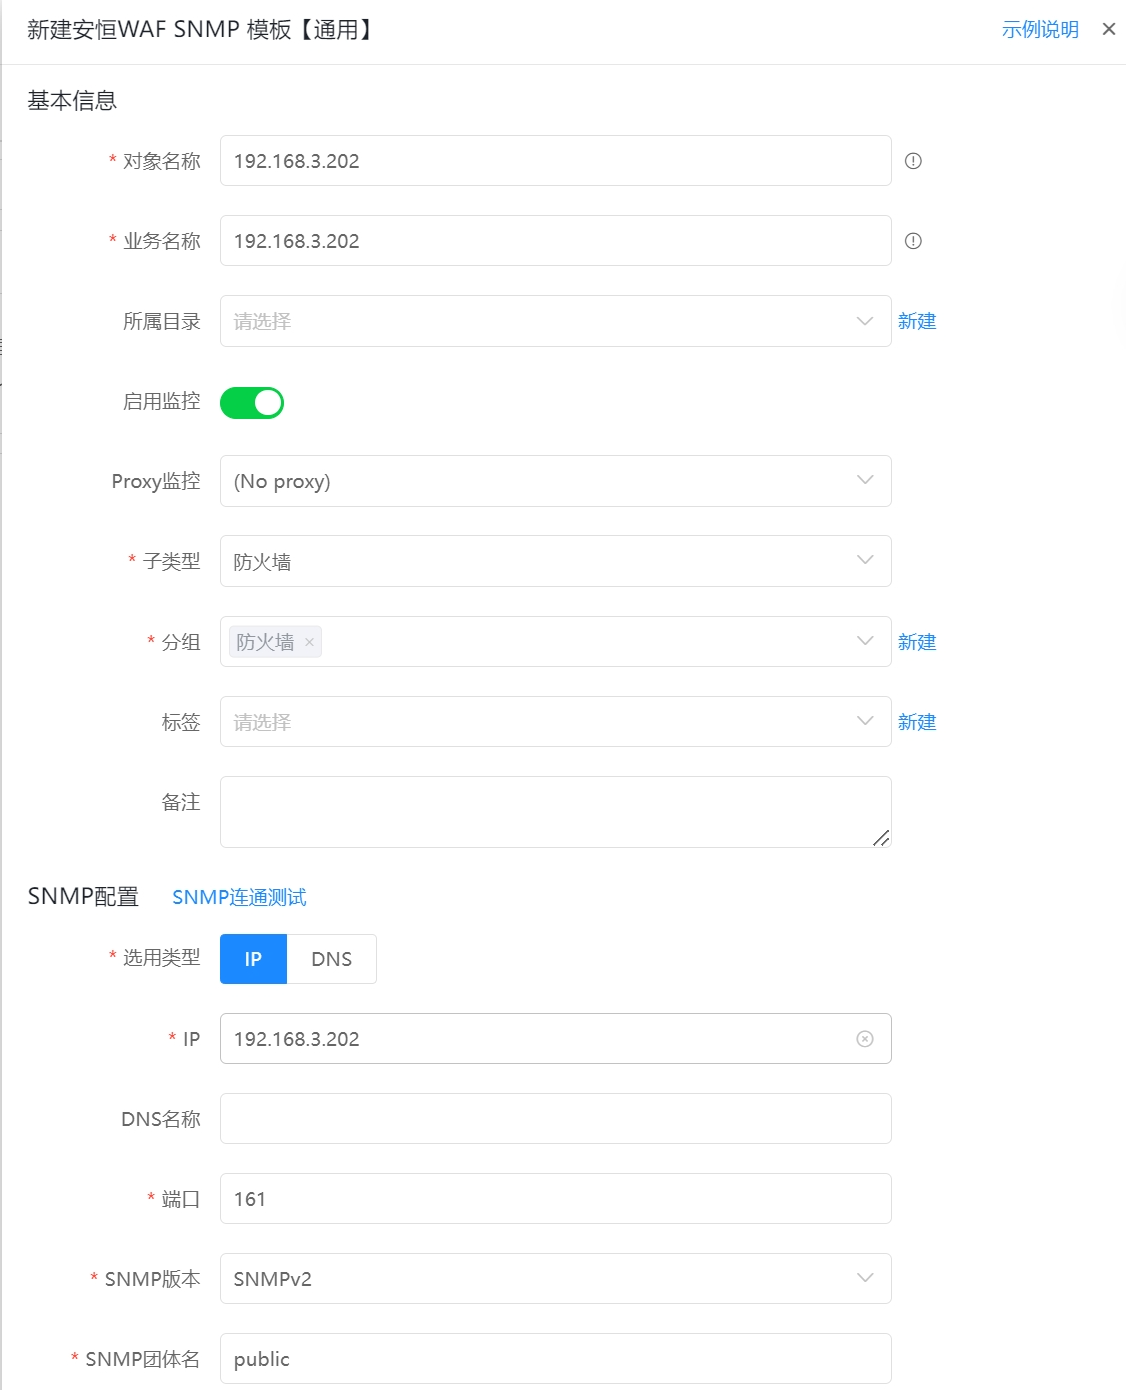
1,填写配置信息
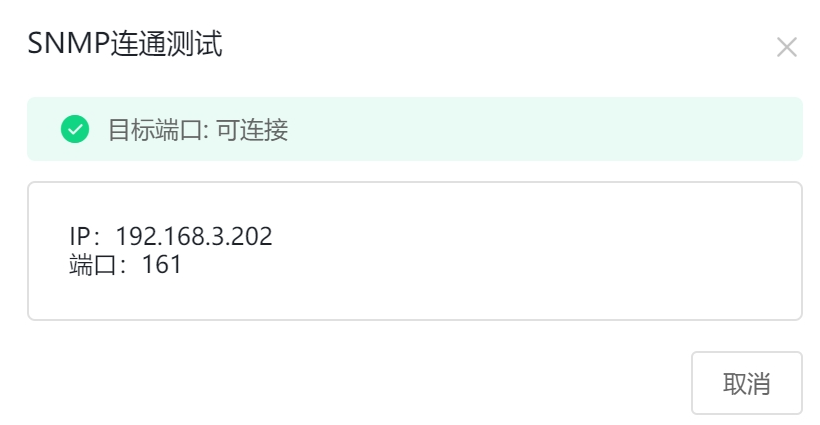
 2,测试SNMP连通性